Egy hétfő reggel a könyvelő levelet kap: valaki belépett a fiókjába egy ismeretlen helyről. Nem kattintott semmi gyanúsra, nem adta ki a jelszavát senkinek. Csak ugyanazt a jelszót használta a cégnél, mint egy webáruházban, amelynek az ügyféladatait két éve ellopták.
A jelszavak többségét nem a cégnél törik fel, hanem valahol máshol szivárognak ki. Ha ugyanaz a jelszó több helyen is szerepel, egyetlen idegen adatbázis elég ahhoz, hogy a támadó a céges levelezésbe is bejusson. Az erős jelszó ezért önmagában kevés: egyedinek is kell lennie.
Hol nézheti meg, hogy érintett-e?
A legismertebb ingyenes szolgáltatás a Have I Been Pwned („Kiszivárogtak az adataim?”). A szolgáltatás jelenleg több mint 1 000 feltört weboldal adatait tartja nyilván, összesen közel 17,8 milliárd e-mail-címmel. Elég beírni a címét, és megmutatja, melyik szivárgásban szerepelt, és milyen adatok kerültek ki: jelszó, telefonszám, születési dátum.
Ugyanitt van egy jelszó-ellenőrző is. Joggal merül fel a kérdés: szabad-e egy weboldalba beírni a jelszavunkat? Ennél a szolgáltatásnál a jelszó nem hagyja el a gépet. A böngésző helyben egy úgynevezett hash-t, vagyis egyirányú ujjlenyomatot számol belőle, és ennek is csak az első öt karakterét küldi el. Az egyezést a saját gépe ellenőrzi. Más, ismeretlen oldalakon viszont soha ne próbálgassa a jelszavát.
Érdemes beállítani az értesítést is („Notify Me”): ha a címe egy új szivárgásban felbukkan, e-mailt kap. A cég saját domainjét is lehet figyeltetni, így az összes céges cím egyszerre ellenőrizhető.
Egy kiszivárgott jelszó, sok nyitott ajtó
A legnagyobb veszély nem az, hogy egy webáruház jelszava kiszivárog, hanem az, hogy ugyanaz a jelszó máshol is kinyit valamit. A támadók ezt ki is használják: a kiszivárgott e-mail-cím–jelszó párokat automatikusan, egyszerre több száz szolgáltatásban próbálják ki. Céges levelezésben, Microsoft 365-ben, felhős tárhelyeken, webáruházakban, közösségi oldalakon. Ennek a módszernek neve is van: hitelesítőadat-tömés (angolul credential stuffing).
Ehhez semmit nem kell feltörni. Ha a könyvelő ugyanazt a jelszót használja a céges postafiókjához, mint egy évekkel ezelőtt feltört online boltban, a támadó egyszerűen bejelentkezik. A rendszer szemszögéből ez nem támadás, hanem egy sikeres belépés, ezért sokszor senki nem veszi észre.
A „kicsit módosított” jelszó sem véd. Ha a kiszivárgott jelszó „Balaton2023!”, a próbálkozók listáján ott lesz a „Balaton2024!” és a „Balaton2025!” is. Az automatikus eszközök pont ezeket a megszokott változtatásokat próbálják végig elsőként.
Ezért nem elég azt kérdezni, hogy erős-e egy jelszó. Legalább ilyen fontos, hogy egyedi-e: hogy valóban csak egyetlen helyen használjuk.
Mennyi idő feltörni egy jelszót?
Itt jön egy gyakori félreértés. „A bejelentkezés úgyis letilt három rossz próbálkozás után.” Ez igaz, de csak a bejelentkezési oldalon. Ha egy szolgáltatás adatbázisát ellopják, a támadó a jelszavak titkosított változatát a saját gépein töri, korlát és figyelmeztetés nélkül, másodpercenként rengeteg próbálkozással.
Egy amerikai biztonsági cég, a Hive Systems minden évben kiszámolja, mennyi idő alatt próbál végig egy bérelhető, erős videokártyákból álló gépcsoport minden lehetséges jelszót. A 2026-os táblázat magyarul:
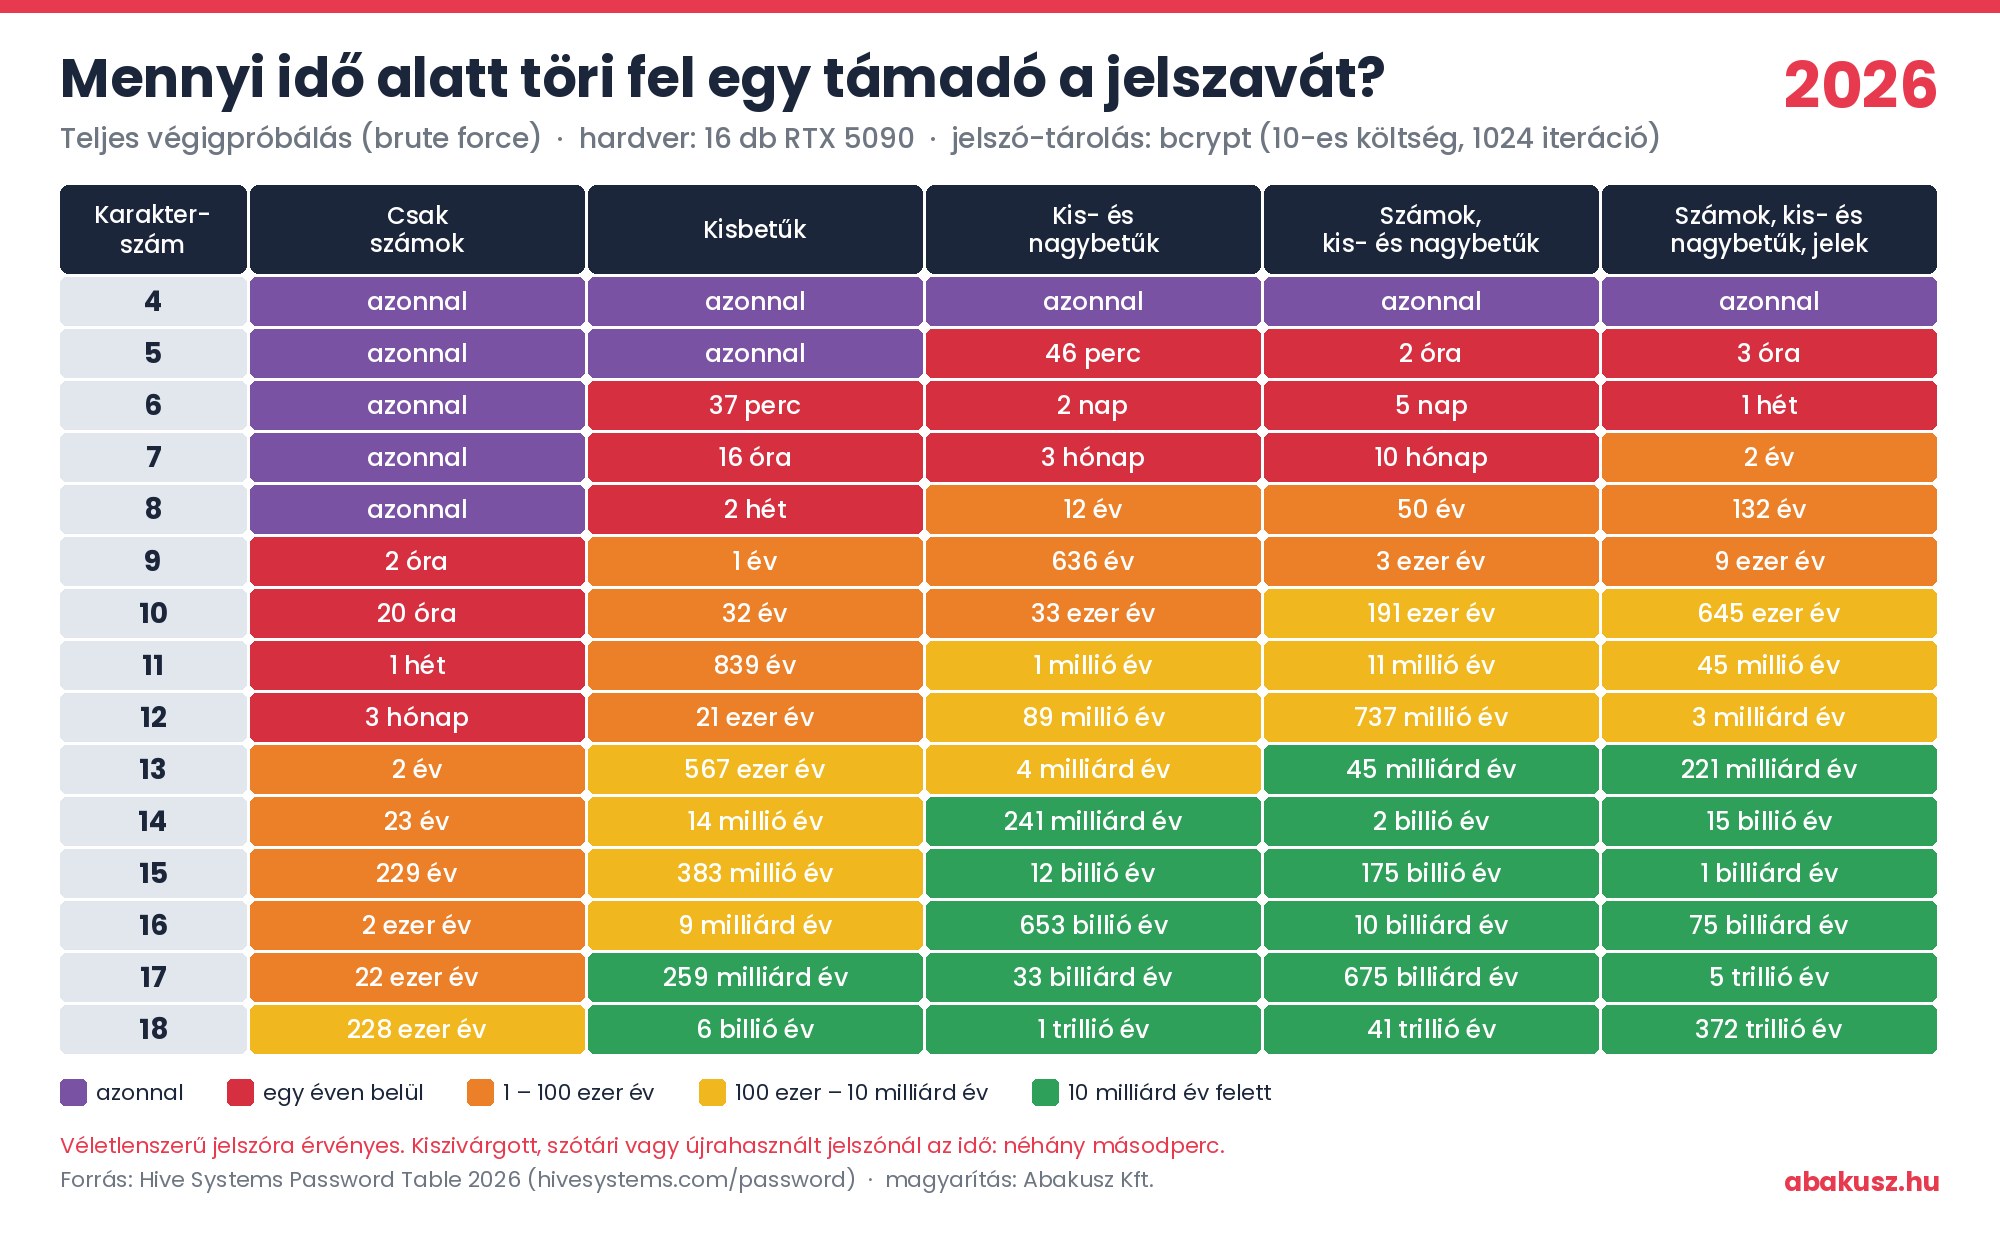
Két dolog azonnal látszik. Nyolc számjegy, például egy születési dátum, ma azonnal megvan, nyolc kisbetű két hét alatt. A 12 karakteres, kis- és nagybetűt, számot és jelet is tartalmazó jelszónál viszont már milliárd években mérünk. A hosszúság többet ér bármilyen trükknél: minden plusz karakter nagyságrendekkel növeli az időt. Ugyanezzel a sebességgel számolva egy négy véletlenszerű szóból álló jelmondat nagyjából 800 évig, egy ötszavas 6,5 millió évig bírja.
Mit tanít a három év táblázata?
Ha a 2024-es, a 2025-ös és a 2026-os táblázatot egymás mellé tesszük, két tanulság jön ki.
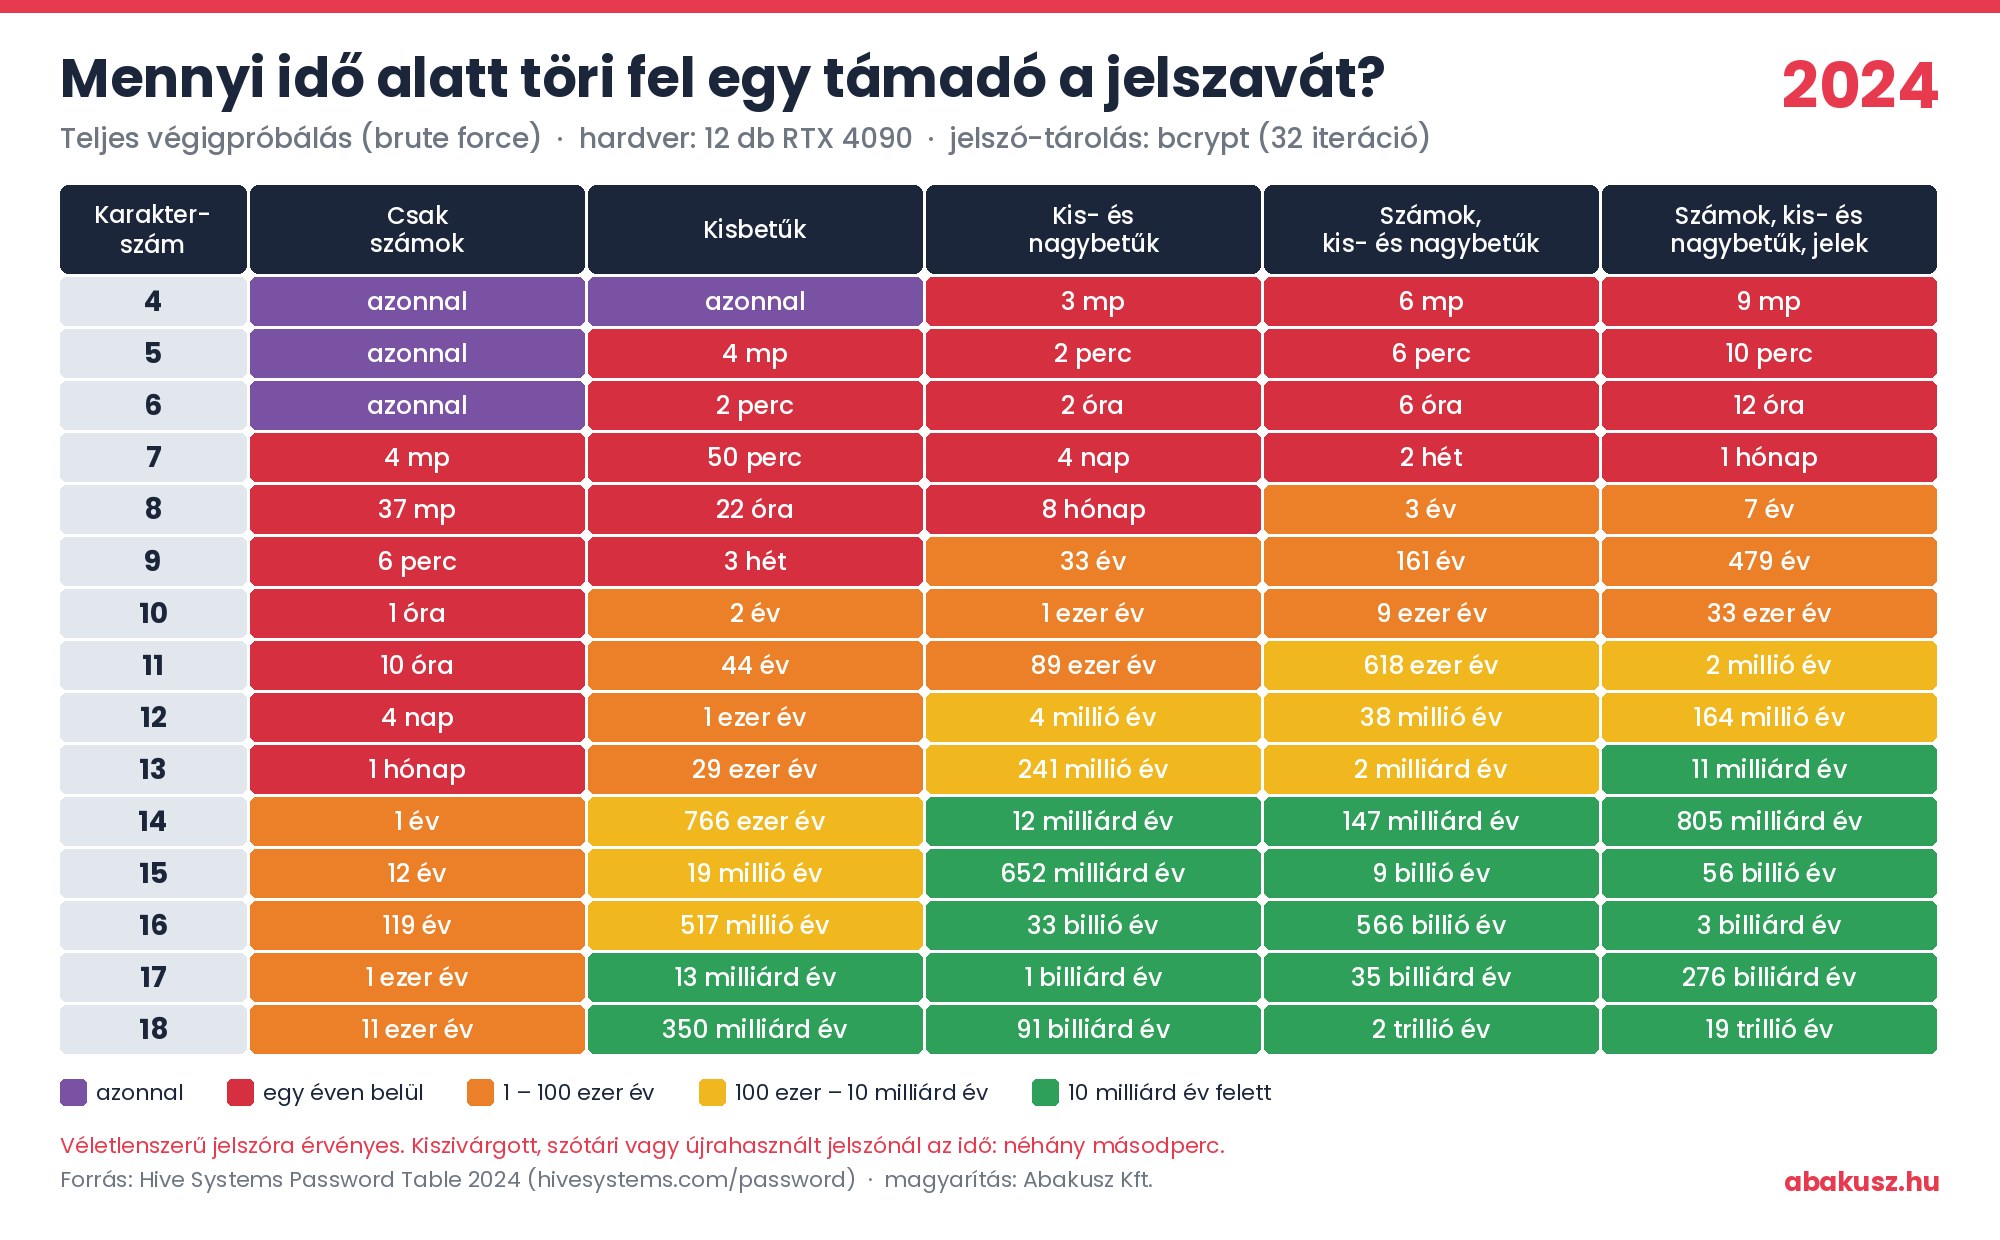
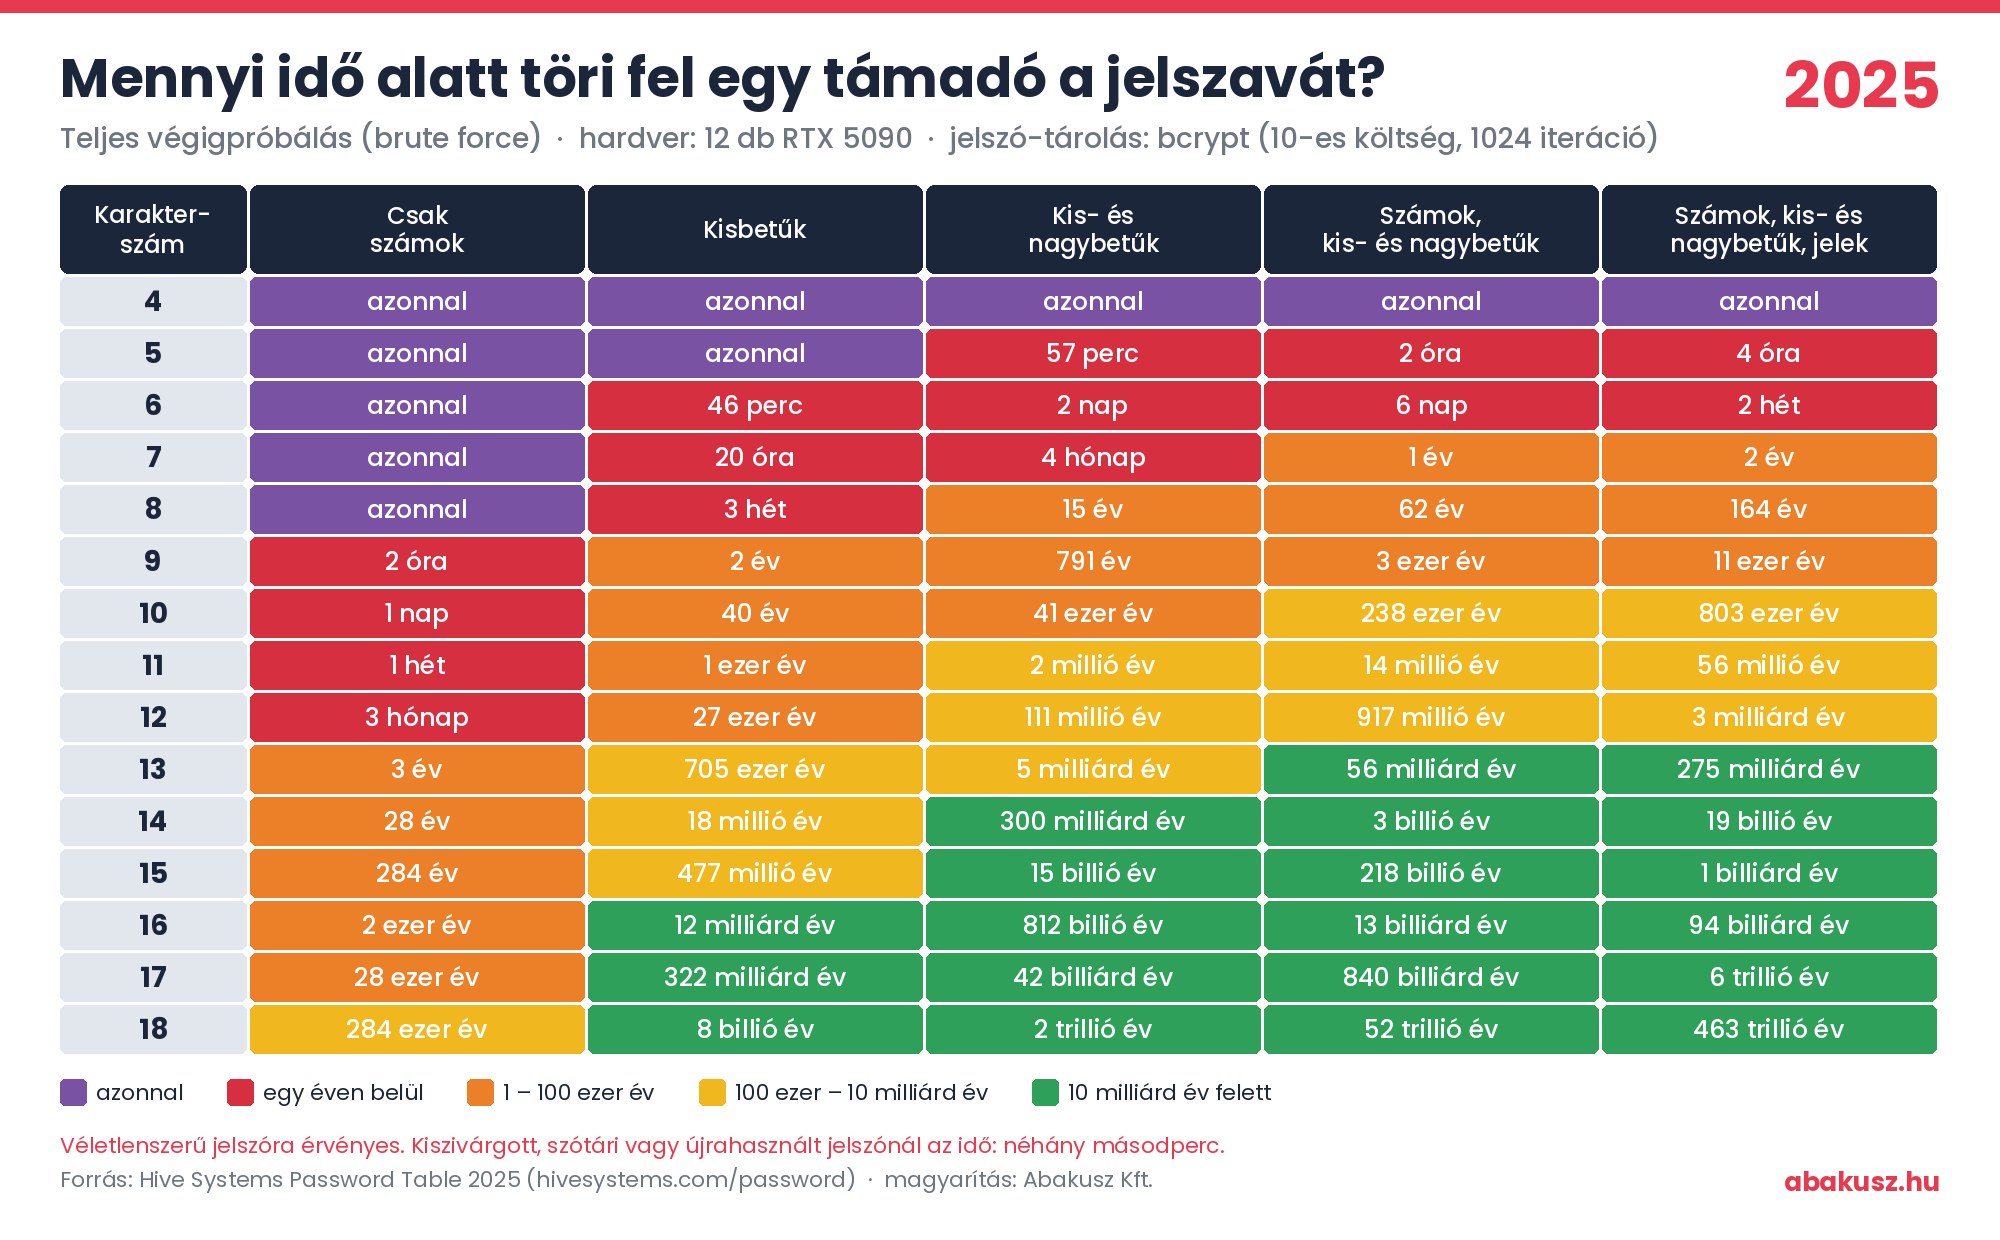
Az első: a gépek évről évre gyorsabbak. 2025-ről 2026-ra a számítás ugyanazzal a tárolási beállítással készült, csak 12 helyett 16 videokártyával. A nyolckarakteres, vegyes jelszó ideje 164 évről 132 évre, a nyolc kisbetűé három hétről két hétre esett. Ami ma épphogy elég, az néhány év múlva kevés lesz.
A második meglepőbb. 2024-ben ugyanez a nyolckarakteres, vegyes jelszó mindössze 7 évig bírta, 2025-ben hirtelen 164 évig. Nem a jelszavak lettek jobbak. A 2025-ös számítás egy 32-szer lassabb, szigorúbb tárolási beállítással készült: a szolgáltatás nem egyszer, hanem 1024-szer egymás után alakítja át a jelszót, mielőtt elmenti. A feltörés ideje tehát nagyrészt azon múlik, hogyan tárolja a jelszavát az a weboldal, ahol regisztrált. Ezt Ön nem látja és nem befolyásolja. Egy hanyagul tárolt jelszóra a 2024-es, vagy még rosszabb számok érvényesek.
A tanulság egyszerű: ne arra építsen, hogy a másik oldal jól vigyáz a jelszavára. A hosszú, egyedi jelszó ott is kitart, ahol a szolgáltató hibázik.
A sor, amely egyik táblázatban sincs benne
Ha a jelszó már szerepelt egy szivárgásban, szótári szóból áll, vagy több helyen is használják, akkor a hosszúság és a felkiáltójel sem ment meg semmit. A támadók ugyanis nem az „aaaaaaaa”-nál kezdik, hanem a már ismert jelszavakkal és a gyakori mintákkal. A mérésben egy ilyen jelszó egyetlen videokártyán nagyjából három másodperc alatt megvolt.
A „Kutyanév2024!” típusú jelszó tehát nem erős, hiába van benne nagybetű, szám és jel. Olyan, mint egy vastag ajtó, amelynek a kulcsa a lábtörlő alatt van.
Az erős jelszó ismérvei
Az első szabály: a hosszúság többet ér a bonyolultságnál. Egy négy-öt véletlenszerű szóból álló jelszómondat, például „ceruza-tócsa-vasaló-kalap”, könnyebben megjegyezhető, mint a „Gy#7k!2pQ”, és nehezebb is feltörni, ha a szavakat tényleg véletlenszerűen választják, nem egy ismert idézetből vagy dalszövegből.
A második: minden fiókhoz más jelszó. Ez fejben nem megy, ezért kell egy jelszókezelő, amely a jelszavakat titkosítva tárolja, és újakat is generál. Így csak egyetlen erős jelszót kell megjegyezni.
A harmadik: ahol lehet, legyen bekapcsolva a kétfaktoros belépés. Ilyenkor a kiszivárgott jelszó önmagában kevés, mert a belépéshez a telefonra érkező megerősítés is kell. A kétfaktoros azonosításról korábbi cikkünkben részletesen írtunk.
Mit tegyen, ha érintett?
Ha a Have I Been Pwned találatot mutat, ne essen pánikba, de ne is halassza. Cserélje le a jelszót azon az oldalon, és mindenhol, ahol ugyanazt vagy hasonlót használta. Kapcsolja be a kétfaktoros belépést, és nézze meg, vannak-e ismeretlen bejelentkezések a fiókjában. Ha céges fiókról van szó, szóljon az informatikusának: a szivárgás után gyakran célzott adathalász levelek érkeznek, amelyek a kiszivárgott adatokra hivatkoznak.
A cégnél: néhány egyszerű szabály
Közös jelszókezelő a csapatnak, kötelező kétfaktoros belépés a levelezésre és a távoli elérésre, és a kilépő kollégák fiókjainak azonnali letiltása. Az amerikai szabványügyi hivatal (NIST) ajánlása szerint a jelszavakat a kiszivárgott listákkal kell összevetni, a 90 naponta kötelező jelszócserét viszont nem javasolja, mert csak kiszámítható mintákat szül: „Tavasz2026!”, „Nyár2026!”.
Tévhitek
„Ha teszek bele egy felkiáltójelet, erős lesz.” Nem, ha a jelszó alapja egy szó vagy egy név. A támadók szabályai pont ezeket a módosításokat próbálják végig először.
„Nálunk nincs mit ellopni.” Egy céges e-mail-fiók önmagában érték: róla lehet hamis számlát küldeni a partnereknek, és a többi szolgáltatás jelszavát is vissza lehet állítani vele.
Összegzés
Öt perc az egész: beírni a céges és a magán e-mail-címet a Have I Been Pwned keresőjébe, beállítani az értesítést, és lecserélni azokat a jelszavakat, amelyek bárhol máshol is szerepelnek. Hosszú, egyedi jelszó jelszókezelővel és kétfaktoros belépéssel: ennyi választja el a nyugodt hétfő reggelt az ismeretlen helyről érkezett bejelentkezéstől. A teljes táblázat a Hive Systems oldalán érhető el.
Ha szeretné tudni, mi a saját kockázata, kérjen IT auditot: abakusz.hu/itaudit