
Egy pályázati kiírás mellékletében ott egy kérdőív. Van-e a cégének kiberbiztonsági szabályzata? Ki felel az informatikáért? Mikor tesztelték utoljára, hogy a mentésből tényleg vissza lehet állni? Tizenkét kérdés – és a szerződés múlik a válaszokon.
Egyre több magyar kis- és középvállalkozás találkozik ezzel. Pedig a NIS2 irányelv közvetlenül a legtöbbjükre nem is vonatkozik.
Kit érint közvetlenül a NIS2?
A NIS2 meghatározott ágazatokban működő, jellemzően 50 fő feletti szervezeteket érint: energia, víz, egészségügy, közlekedés, digitális szolgáltatások, egyes gyártási területek. Magyarországon ez nagyjából 2 500 szervezetet jelent – egy 800 ezer vállalkozást számláló gazdaságban ez elenyésző hányad.
Nekik viszont kemény határidejük volt. A kiberbiztonsági auditot 2026. június 30-ig kellett elvégeztetni. Az érintett 2 520 szervezetből 2 132 teljesítette, tehát nagyjából minden hetedik nem. A szankcionálás elindult: auditori szerződés hiányában 1–15 millió forint a bírság, elmaradt vagy késedelmes audit esetén 1 millió forinttól az éves árbevétel 2 százalékáig, legfeljebb 150 millió forintig.
Akkor mi köze ehhez egy harmincfős cégnek?
Az, hogy a törvény nem áll meg a hatály alatti cég kapujában.
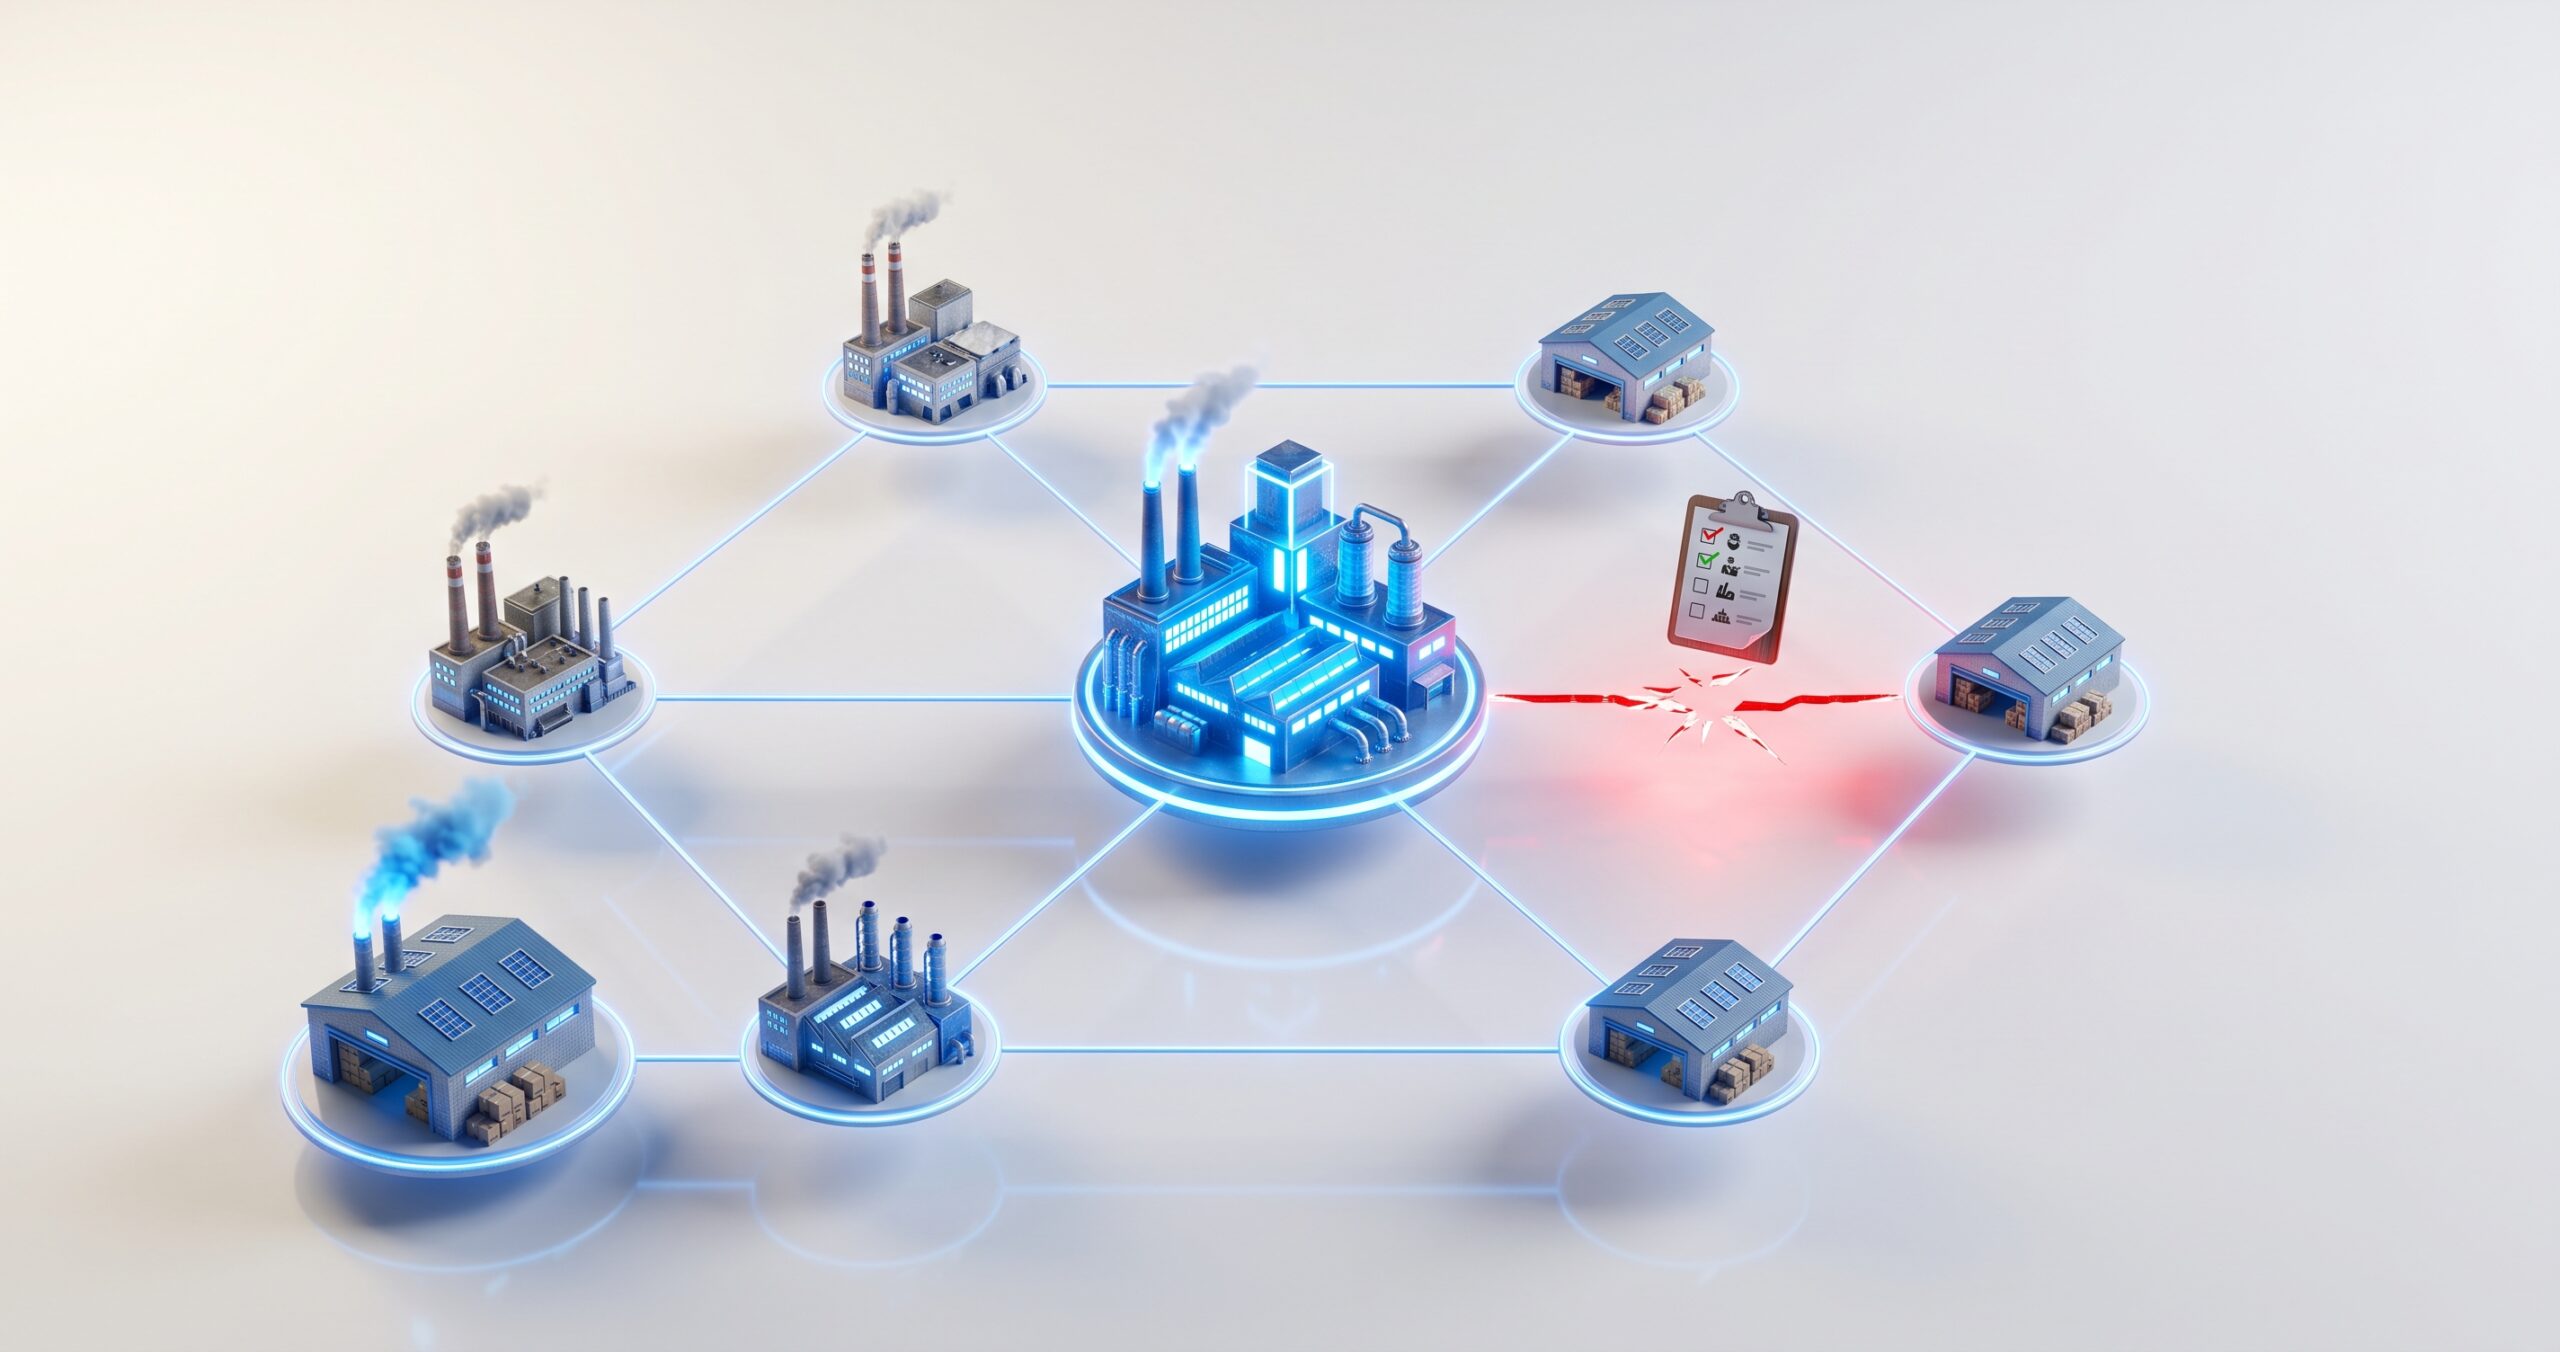
A magyar kiberbiztonsági törvény külön fejezetben írja elő, hogy az érintett szervezeteknek kezelniük kell az ellátási láncuk kockázatait. Ez a gyakorlatban azt jelenti, hogy szabályzatot kell alkotniuk a beszállítóikra, kockázatelemzést kell végezniük róluk – a fejlesztéstől a gyártáson át a szállításig és az üzemeltetésig –, és rendszeresen figyelniük kell, hogy egy partner nem hordoz-e be kockázatot.
Gondoljon egy bevásárlóközpont tűzvédelmére. Az előírás az üzemeltetőnek szól. A húszméteres kis üzletnek mégis lesz tűzoltó készüléke és kiürítési terve – mert enélkül nem írják alá vele a bérleti szerződést.
Pontosan ez történik most a NIS2-vel.
Mit fognak kérni Öntől?
Három dolog fordul elő a leggyakrabban.
Írásbeli nyilatkozat. A megrendelő aláíratja Önnel, hogy a cége megfelel bizonyos információbiztonsági elvárásoknak. Ez jogi felelősség, nem formalitás.
Kérdőív vagy önértékelés. Tíz-harminc kérdés az informatikai működésről: hozzáférés-kezelés, mentés, frissítések, incidenskezelés, felelősök megnevezése. A kérdések nem technikaiak – szervezetiek. Épp ezért nem az informatikus tudja őket megválaszolni, hanem az ügyvezető.
Beszállítói értékelés. A válaszok bekerülnek egy pontozásba, ami a következő tenderre is kihat. Egy hiányos kérdőív nem feltétlenül szerződésbontás – de a következő körben már hátrány.
Mit érdemes most megtenni?
Először nézze meg a saját vevőlistáját. Van köztük energiaszolgáltató, kórház, vízmű, nagy gyártó, logisztikai cég? Ha igen, a kérdőív nem kérdés, csak időzítés.
Utána jönnek az alapok, és ezek nem NIS2-specifikusak – egyszerűen jó informatikai gyakorlatok, amiket a kérdőívek sorra kérdeznek:
A mentés legyen legalább három példányban, és az egyik fizikailag máshol – felhőben vagy másik telephelyen. És ami ennél is fontosabb: valaki próbálja ki évente legalább egyszer, hogy tényleg vissza lehet-e állni belőle. A kétfaktoros belépés legyen kötelező mindenhol, ahol a rendszer engedi. A frissítések menjenek automatikusan, ne akkor, amikor valakinek eszébe jut. És legyen leírva, ki felel miért – akkor is, ha ez egyetlen mondat egy szerződésben a szolgáltatóval.
Van egy ökölszabály, amit érdemes megjegyezni: amit nem tud papíron megmutatni, az az értékelésben nem létezik. Attól, hogy Önöknél naponta fut a mentés, még nulla pontot ér, ha nincs róla egy egyoldalas leírás, hogy mi mentődik, hova, milyen gyakran, és ki ellenőrzi.
Tévhitek
„Kis cég vagyunk, minket nem érint.” Közvetlenül valóban nem. Közvetve viszont annyira, amennyire a vevői érintettek. Egyetlen hatály alatti megrendelő elég ahhoz, hogy a kérdőív megérkezzen.
„Ez csak papírmunka.” A hatósági összegzés szerint azok a szervezetek teljesítettek a legjobban az auditon, ahol a vezetés valóban mögé állt, és volt felelőse a területnek. Ahol kipipálandó feladatként kezelték, ott nem.
„Ráérünk, ha kérdezik.” A kérdőívekre jellemzően két-három hét a válaszadási idő. Egy hiányzó mentési rendszert vagy egy soha meg nem írt szabályzatot ennyi idő alatt nem lehet pótolni – legfeljebb kitalálni, amit később úgysem lehet igazolni.
Összegzés
A NIS2 néhány ezer szervezetnek jogszabály, több tízezer beszállítónak pedig üzleti feltétel. A különbség csak annyi, hogy az egyiket a hatóság kéri számon, a másikat a megrendelő. A teendő viszont ugyanaz: rendben lévő, dokumentált informatikai működés.
Ha szeretné tudni, mi a saját kockázata, kérjen IT auditot: abakusz.hu/itaudit


