„Mentésünk van.” Ezt a mondatot szinte minden cégvezetőtől halljuk, amikor az informatikájukról kérdezzük. Megnyugtató mondat. A gond csak az, hogy a legtöbbször senki nem tudja megmondani, mikor próbálták ki utoljára, hogy a mentésből tényleg vissza lehet-e állni.
A mentés ugyanis nem attól ér valamit, hogy fut, hanem attól, hogy vissza lehet állni belőle. A kettő nem ugyanaz, és a különbség mindig a legrosszabbkor derül ki: egy zsarolóvírus, egy tönkrement lemez vagy egy véletlenül törölt mappa után.
Mi történt szeptemberben?
2026. szeptember elején a Nemzeti Kiberbiztonsági Intézet riasztást adott ki: Magyarország Ügyészségének nevével visszaélő levelek érkeztek magyar cégekhez. A levél büntetőeljárási iratokra hivatkozott, a link egy hamis, ugyeszseg.hu-nak látszó oldalra vitt, és néhány kattintás után a gépen lévő dokumentumok, képek és archívumok titkosítva lettek. A fájlnevek elé „ZÁROLT_” előtag került, a támadók pedig váltságdíjat kértek.
Néhány nappal később egy magyar kiberbiztonsági cég visszafejtő programot adott ki, amellyel az áldozatok fizetés nélkül visszakaphatták a fájljaikat. Ez szerencse volt, és ritka szerencse. A legtöbb zsarolóvírushoz nincs ilyen program, és ha van is, nem pár nap alatt érkezik. Akinek volt működő, kipróbált mentése, annak nem kellett várnia: újratelepítette a gépet, visszatöltötte az adatokat, és délután már dolgozott.
Három ok, amiért a mentés cserben hagy
Ha egy mentésből nem lehet visszaállni, annak tapasztalatunk szerint szinte mindig a következő három ok egyike az oka.
Az első: a mentés leállt, és senki nem vette észre. Betelt a tárhely, lejárt egy jelszó, frissült a szerver, és a mentőprogram hónapok óta hibát jelez – egy olyan e-mail-címre, amit senki nem olvas. Mentés tehát „van”, csak a legfrissebb példány tavaly márciusi.
A második: a mentés ugyanazon a hálózaton van, mint amit véd. Egy USB-s lemez, ami állandóan a szerverbe van dugva, vagy egy hálózati tároló, amit minden gép lát. A zsarolóvírus nem válogat: amit elér, azt titkosítja. Az eredeti adat és a mentése így ugyanabban a percben vész el. Olyan ez, mintha a pótkulcsot ugyanarra a kulcscsomóra fűznénk, mint az eredetit.
A harmadik: senki nem tudja, mennyi ideig tart a visszaállítás. Egy 2 TB-os szerver visszatöltése a felhőből egy 100 megabites irodai internetkapcsolaton nem percekbe telik, hanem közel két napba. Ha ezt a cégvezető a baj napján tudja meg, az két nap leállás.
Monitoring: ki veszi észre, ha a mentés leáll?
Az első ok ellen van a legegyszerűbb védekezés, mégis ez hiányzik a legtöbb helyről: a mentés lefutását egy monitoringrendszernek kell ellenőriznie, nem egy embernek. A monitoring egy felügyeleti eszköz, amely minden mentés után megnézi, lefutott-e a feladat, mekkora lett az eredmény, és mikor készült az utolsó jó példány. Ha valami nem stimmel, azonnal riaszt valakit, akinek ez a dolga – nem egy olyan postafiókba ír, amit senki nem olvas.
Egy kimaradt éjszaka még nem baj. Három hónapnyi kimaradás viszont az, és ezt csak az veszi észre időben, aki minden reggel ránéz. A monitoring ezt a ránézést végzi el helyettünk, hétvégén és szabadság alatt is. Fontos azonban látni a határát: a monitoring azt mondja meg, hogy a mentés elkészült, a visszaállítási teszt pedig azt, hogy használható is. A kettő együtt ad biztonságot.
Mit jelent a visszaállítási teszt?
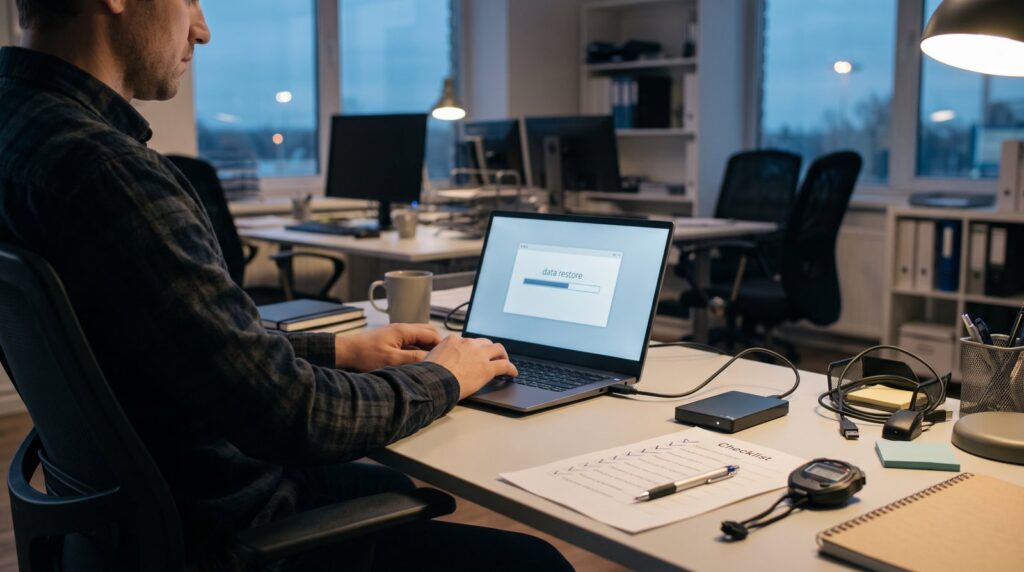
A visszaállítási teszt egyszerű: időnként úgy teszünk, mintha baj lenne, és ténylegesen visszaállítunk valamit a mentésből. Nem a mentőprogram zöld pipáját nézzük, hanem megnyitjuk a visszaállított fájlt, elindítjuk a visszaállított szervert, és megmérjük, mennyi ideig tartott.
Kis cégnél ez nem nagy projekt. Negyedévente egyszer elég egy minta: egy véletlenszerűen kiválasztott mappa visszaállítása egy másik helyre, és annak ellenőrzése, hogy a fájlok megnyílnak. Évente egyszer érdemes a teljes vészhelyzetet is eljátszani: egy egész szerver vagy a könyvelési adatbázis visszaállítását egy tartalék gépre, stopperrel.
Az eredményt le kell írni: mikor, mit állítottunk vissza, mennyi ideig tartott, és sikerült-e. Ez egy féloldalas jegyzőkönyv. A NIS2 által érintett megrendelők egyre gyakrabban pont ilyen igazolást kérnek a beszállítóiktól is.
A 3-2-1 szabály, röviden
A mentés felépítésére van egy régi, de ma is érvényes ökölszabály: legalább három példány az adatokból, legalább kétféle tárolón, és ebből legalább egy a telephelyen kívül. Ma ehhez egy negyedik elemet is hozzá szokás tenni: legyen egy olyan példány, amelyet a hálózatról nem lehet módosítani vagy törölni – offline, vagy úgynevezett megváltoztathatatlan („immutable”) tárolón. A mentés felépítéséről korábbi, adatmentésről szóló cikkünkben részletesen írtunk.
Három kérdés a következő megbeszélésre
Nem kell informatikusnak lennie ahhoz, hogy ellenőrizze a saját mentését. Elég, ha a következő megbeszélésen felteszi ezt a három kérdést az informatikusának vagy a szolgáltatójának.
Mikor állítottunk vissza utoljára ténylegesen valamit a mentésből, és mi volt az? Van olyan példány, amelyet egy zsarolóvírus a hálózatunkról nem ér el? Ha holnap reggel a szerver nem indul el, hány óra múlva dolgozhatunk újra?
Ha mindhárom kérdésre dátummal és számmal alátámasztott válasz jön, a mentés valószínűleg rendben van. Ha a válasz úgy kezdődik, hogy „elvileg”, akkor jobb most kideríteni, mint egy ügyészségi levélnek látszó e-mail után. Hogy egy zsarolóvírus-támadás után mi dönti el a kár nagyságát, azt ebben a cikkünkben írtuk le.
Tévhitek
„A felhőben vannak az adataink, tehát van mentésünk.” Nem feltétlenül. A Microsoft 365 vagy a Google Workspace a saját infrastruktúráját védi, nem az Ön adatait a véletlen törléstől vagy egy zsarolóvírustól, amely a szinkronizált mappákat is titkosítja. A lomtárból jellemzően 14-93 napig lehet visszahozni dolgokat – ami ennél régebbi, az elveszett.
„A mentőprogram minden éjjel sikeresen lefut.” A sikeres lefutás annyit jelent, hogy a program elkészített egy fájlt. Azt nem, hogy abból a fájlból vissza is lehet állni.
Összegzés
A „mentésünk van” mondat akkor ér valamit, ha egy dátumot is mellé lehet tenni: mikor állítottunk vissza belőle utoljára. Folyamatos monitoring, amely jelez, ha a mentés nem fut le; negyedévente egy minta, évente egy teljes próba, és egy példány, amelyet a hálózatról nem lehet elérni – ennyi választja el a kellemetlen délelőttöt az egyhetes leállástól.
Ha szeretné tudni, mi a saját kockázata, kérjen IT auditot: abakusz.hu/itaudit